Wat Android-app-machtigingen werkelijk toestaan
De machtigingen die je zorgvuldig moet lezen en wat een app wel en niet kan doen nadat je ze hebt verleend.
By Site AdministratorUpdated 1 min read
Android groepeert machtigingen op basis van hoeveel ze blootgeven. De meeste worden bij installatie verleend en zijn laag risico; een kleinere set vraagt tijdens het gebruik om bevestiging omdat ze gegevens dekken die je niet zomaar uit handen wilt geven.
De machtigingen die je moet lezen
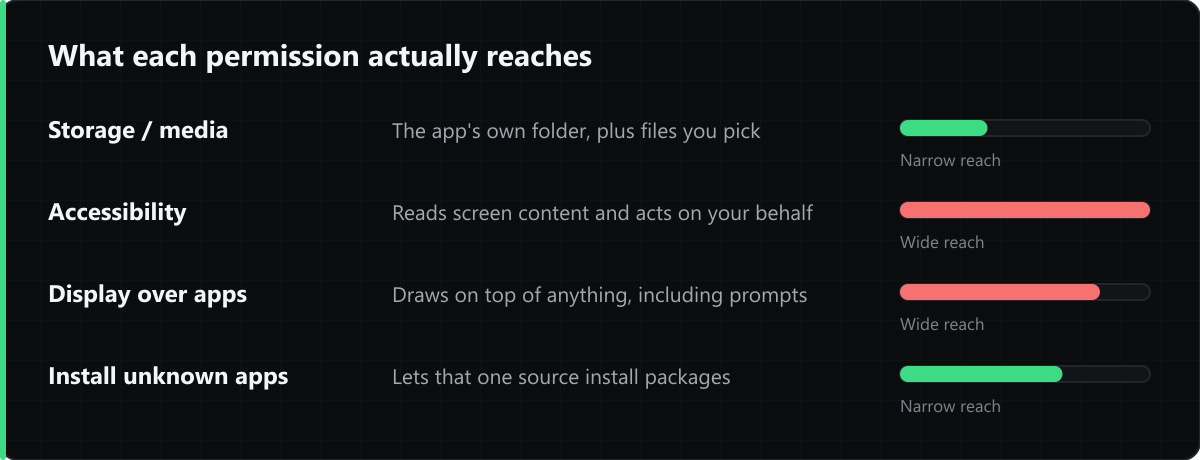
- Toegang tot opslag en media. Sinds Android 10 beperkt scoped storage een app tot de eigen map plus wat jij uitdrukkelijk kiest. Een app die brede toegang tot alle bestanden vraagt, heeft een reden nodig.
- Toegankelijkheidsdiensten. Die kunnen de inhoud van het scherm lezen en namens jou handelen. Er zijn legitieme toepassingen — schermlezers, automatiseringstools — maar dit is de machtiging die malware het meest misbruikt.
- Weergeven boven andere apps. Gebruikt door chatbellen en overlays, en ook door overlay-aanvallen die een nepvenster over een echt venster tekenen.
- Onbekende apps installeren. Verleen die aan je browser of bestandsbeheerder alleen tijdens het installeren en zet hem daarna weer uit.
Wat een machtiging niet doet
Het verlenen van één machtiging impliceert geen andere. Een app met cameratoegang kan je berichten niet lezen, en een app met opslagtoegang kan niet bellen. Android dwingt elke machtiging apart af en je kunt ze achteraf allemaal intrekken via Instellingen → Apps → Machtigingen.
Reacties
Reacties laden…